Wieść gminna niesie, że niedawny cyberatak na Autopay poszedł wyjątkowo gładko ze względu na użycie przez sprawców narzędzi AI. Nie znam się, więc się nie wypowiem — współczuję klientom, bo to wycieku ich danych, w tym danych kart płatniczych, nie można „całkowicie wykluczyć”, więc teraz muszą zważać na próby przeprowadzenia nieautoryzowanych transakcji (oraz ewentualnie borykać się z bankami — bo przecież firma umywa ręce). Natomiast bez dwóch zdań przesłane przez Autopay zawiadomienie o naruszeniu ochrony danych osobowych to modelowy przykład, jak się tego pisać nie powinno.
Zaskakuje już, że dwie wersje informacji: komunikat opublikowany przez Autopay na ich witrynie ogranicza się do stwierdzenia, że „Autopay S.A. stało się celem cyberataku”, dostawca potwierdził nieuprawniony dostęp do infrastruktury i danych o płatnościach — nie potwierdzono ich skopiowania, a tym bardziej ich wykorzystania — acz stosowne zgłoszenia poszły do PUODO, CSIRT KNF (w przypadku instytucji finansowych kłania się nie tylko NIS2, ale i DORA). Operator zaleca weryfikację historii transakcji i zgłaszanie operacji, których klient nie dokonał… i to właściwie tyle.
Nieco inny dokument został wysłany do użytkowników (w tym do niżej podpisanego). Czytając to zgłoszenie można odnieść wrażenie, że miał być majstersztyk pseudo legalese — ale zabrakło zwykłej korekty, bo takiego babola wychwyciłaby nawet AI.
Oddajmy zatem głos Autopay, wytłuszczenia ode mnie (wyciąłem ostatni akapit, ten z danymi osobowymi, etc.).
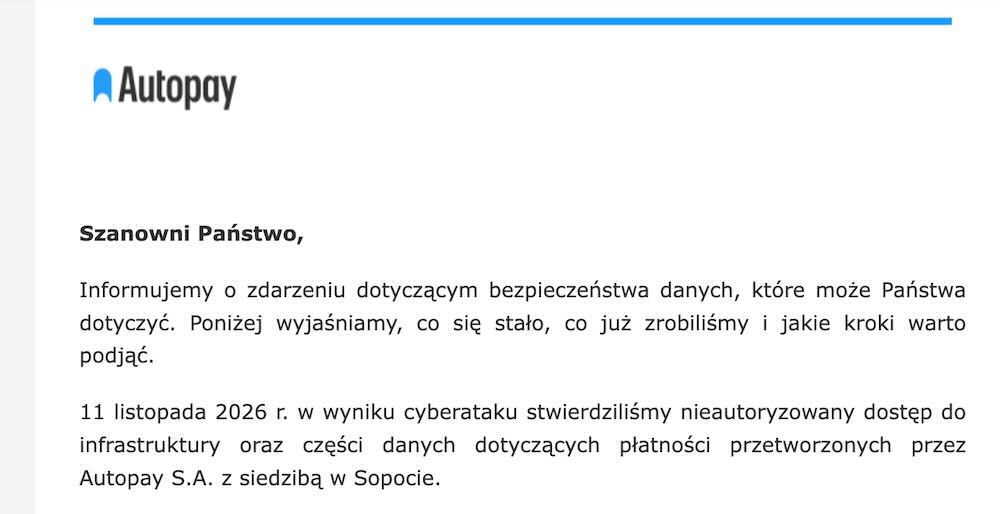
Informujemy o zdarzeniu dotyczącym bezpieczeństwa danych, które może Państwa dotyczyć. Poniżej wyjaśniamy, co się stało, co już zrobiliśmy i jakie kroki warto podjąć.
11 listopada 2026 r. w wyniku cyberataku stwierdziliśmy nieautoryzowany dostęp do infrastruktury oraz części danych dotyczących płatności przetworzonych przez Autopay S.A. z siedzibą w Sopocie.
Niezwłocznie po wykryciu zdarzenia przeprowadziliśmy niezbędne działania minimalizujące jego skutki. Zablokowaliśmy nieuprawniony dostęp, zabezpieczyliśmy system i wdrożyliśmy dodatkowe mechanizmy monitorowania.
Do tej pory nie potwierdziliśmy skopiowania czy wykorzystania danych. Nie możemy jednak tego całkowicie wykluczyć, dlatego przekazujemy Państwu tę informację.
Zdarzenie zostało zgłoszone do Prezesa Urzędu Ochrony Danych Osobowych, Policji oraz CSIRT KNF, czyli zespołu reagowania na incydenty bezpieczeństwa komputerowego w sektorze finansowym, działającego przy Komisji Nadzoru Finansowego.
JAKICH DANYCH DOTYCZY ZDARZENIE
Istnieje podejrzenie, że doszło do nieuprawnionego dostępu do adresu e-mail, numeru telefonu (w przypadku, gdy transakcja dotyczyła doładowania telefonu), adresu IP oraz danych karty płatniczej użytej do płatności.
JAKIE MOGĄ BYĆ SKUTKI
W wyniku zaistniałej sytuacji może dochodzić do otrzymywania niechcianych wiadomości e-mail, SMS lub telefonów czy prób przeprowadzania nieautoryzowanych transakcji.
CO ZALECAMY
Dla Państwa bezpieczeństwa zalecamy regularne sprawdzanie historii transakcji. Jeśli zauważą Państwo operację, której nie realizowali, prosimy niezwłocznie zgłosić ją bankowi. Prosimy o ostrożność wobec wiadomości i telefonów, które powołują się na to zdarzenie oraz nieotwieranie linków ani załączników z niesprawdzonych źródeł.
Dalej będzie w punktach, bo tak prościej:
- to jest podane czarno-na-białym: cyberatak na Autopay to robota… Autopay (sic!);
- ale to chyba nawet dobrze, bo gdyby firma sama siebie nie zaatakowała, nie wykryłaby, iż osobom postronnym udało się uzyskać dostęp do infrastruktury i danych o płatnościach;
- (ta jakże interesująca wieść w komunikacie się nie pojawia — ciekawe dlaczego?);
- mało tego: Autopay nie jest w stanie ustalić, czy wskutek incydentu doszło do wycieku danych — hmmm, czyli integralność i poufność przetwarzanych danych, jedna z fundamentalnych zasad RODO, leży i kwiczy: nie byli w stanie zapewnić bezpieczeństwa, nie są w stanie oszacować skutków w swoim inwentarzu;
- a ponieważ można podejrzewać, że wyciekły dane kart płatniczych, które teraz mogą być wykorzystywane przez oszustów — tego w komunikacie też zabrakło (przecież liczy się też PR, nieprawdaż?) — Autopay zaleca, by każdy dokładnie przeglądał wyciągi i reklamował nieautoryzowane (i na własną rękę procesował się z bankiem o definicję autoryzacji transakcji i ciężar dowodu);
- gwoli przypomnienia: prawo wyraźnie mówi, że zgłoszenie naruszenia ochrony danych osobowych powinno zawierać m.in. proponowane środki mające na celu zaradzenia wyciekowi, w tym zminimalizowania jego skutków, ergo Autopay powinno wyraźnie napisać: proszę zastrzec kartę płatniczą, która była używana w naszym serwisie do płatności — każdą, ponieważ nie mamy pojęcia co dokładnie u nas się porobiło…
- …a ponieważ administrator ponosi odpowiedzialność odszkodowawczą za szkodę poniesioną wskutek naruszenia RODO — za wszystkie skutki incydentu, także za te, których nie jest pewien (chyba że „w żaden sposób” nie ponoszą winy za zdarzenie) — wypadałoby jeszcze dopisać: Autopay zwróci każdemu klientowi poniesione koszty zastrzeżenia karty płatniczej (bo przecież banki mogą pobierać opłaty za wydanie nowego plastiku — a zawsze lepiej dmuchać na zimne, niż gasić większy pożar).
Ogólnie słabo to wygląda, i to pod każdym względem: coś się stało, ale nie wiadomo co, być może kogoś uderzy to po kieszeni (ale na ten temat Autopay nawet się nie zająknęło — może boją się, żeby ich nie uderzyło?) — a wszystko dlatego, że wzięli i się zaatakowali.