Bank nie może odmówić zwrotu kwoty wynikającej z nieautoryzowanej transakcji, nawet jeśli jego zdaniem użytkownik rażąco zaniedbał obowiązków w zakresie bezpieczeństwa płatności (TSUE)

Czy bank odpowiada za phishing, którego skutkiem było wyprowadzenie pieniędzy z rachunku klienta? Jeśli użytkownik dał się oszukać, ponieważ zignorował wszelkie racjonalne informacje i ostrzeżenia? Czy w takim przypadku bank ma obowiązek zwrócić klientowi pieniądze? Czy jednak rażące zaniedbanie w zabezpieczeniu przez użytkownika wykorzystywanego instrumentu płatniczego zwalnia dostawcę z wszelkiej odpowiedzialności — a więc także … Dowiedz się więcej
Depozyt zabezpieczający płatność nie jest usługą płatniczą (TSUE)

Czy usługa polegająca na pośredniczeniu w płatności na rzecz klientów — depozyt zabezpieczający — powinna być traktowana jako usługa płatnicza? A więc swoiste poręczenie / gwarancja zapłaty wymaga przejścia kąplająsa właściwego dla nadzoru ostrożnościowego? wyrok Trybunału Sprawiedliwości UE z 16 lipca 2026 r. w/s Betaal Garant Nederland CV (C‑51/25)Usługa polegająca na otrzymywaniu i transferze środków … Dowiedz się więcej

Ofiara phishingu nie odpowiada za nieautoryzowany przelew do zaufanego odbiorcy

Czy klient, który padł ofiarą phishingu — dał się nabrać na wiadomość o „dopłacie” po zakupach w internecie, a w rzeczywistości ustanowił zaufanego odbiorcę, przez co stracił pieniądze z konta bankowego — może domagać się od banku zwrotu skradzionych środków? Czy jednak bank ponosi odpowiedzialność za nieautoryzowaną transakcję płatniczą, a więc nie za taką, która w … Dowiedz się więcej

Prejudycjalność prawomocnego orzeczenia a rozdrabnianie roszczeń (odpowiedzialność banku za nieautoryzowane transakcje)

rozdrabnianie postępowań związanie prawomocnym orzeczeniem

O tym, że bank ponosi odpowiedzialność za nieautoryzowane transakcje płatnicze, nawet klient jeśli wykonał je własną ręką i zaakceptował przepisując wysłany kod, było już nie raz. Odświeżając temat dorzucam jeszcze jeden wątek: czy w przypadku rozdrabniania postępowań przez powoda (czyli dzielenia roszczenia na kawałeczki) sąd powinien w drugiej sprawie orzekać tak samo jak w pierwszej? … Dowiedz się więcej

Silne uwierzytelnienie o transakcjach starszych niż 90 dni — czyli jak Citibank wdrożył (na dziś) dyrektywę PSD2

dostęp transakcji 90 dni

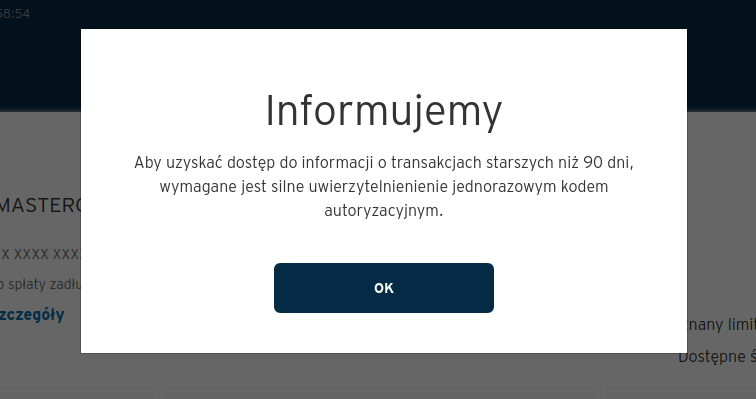
Krótko i na temat: tu i ówdzie pojawiły się pierwsze objawy dyrektywy PSD2, ot na przykład Citibank już wymaga silnego uwierzytelnienia użytkownika przy dostępie do informacji o transakcjach starszych niż 90 dni. Celem krótkiego przypomnienia: silne uwierzytelnienie klienta korzystającego z usług finansowych polega na wymogu potwierdzenia operacji co najmniej dwoma elementami (wiedzą, którą dysponuje użytkownik … Dowiedz się więcej